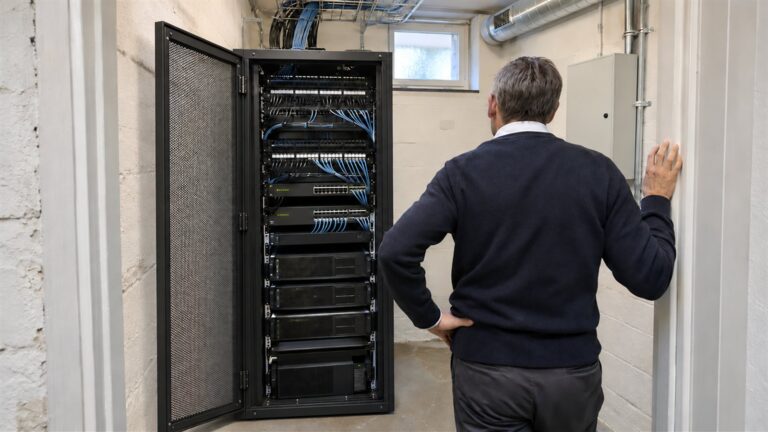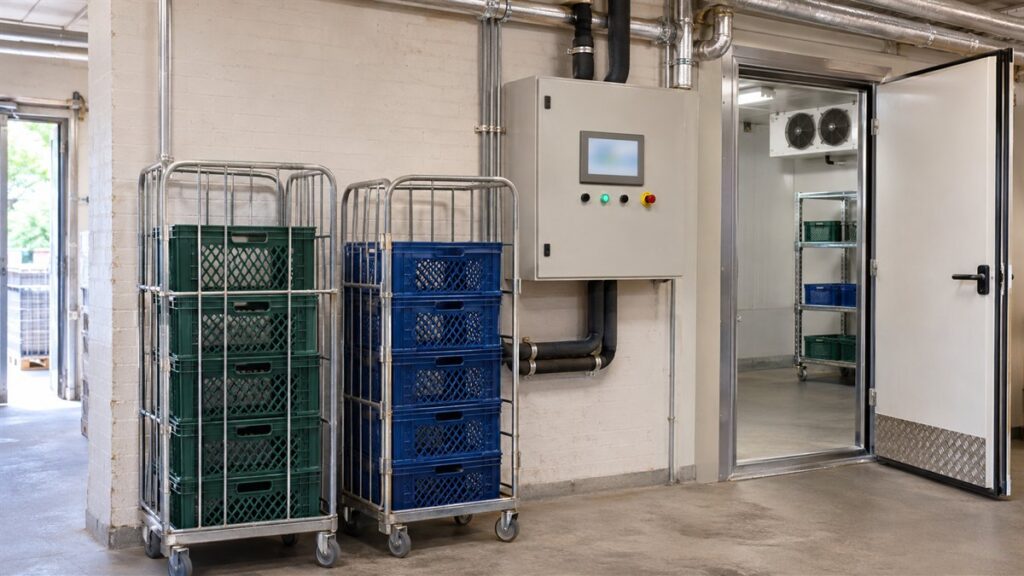
Styrelsen for Samfundssikkerhed (SAMSIK) mindede 4. november 2026 virksomhederne om at beskytte de tekniske systemer, efter meldinger om cyberangreb mod køle- og frysesystemer i europæiske supermarkeder. Budskabet rammer bredere end fabrikkerne. Har I et kølerum, en pumpestyring, et anlæg til ventilation eller en maskine med fjernadgang, har I operationel teknologi, forkortet OT. Det er den teknologi, der styrer og overvåger fysiske anlæg. I mange virksomheder står den hverken på IT-leverandørens liste eller i ledelsens risikovurdering. Artiklen viser, hvordan I finder anlæggene, og hvem der bør eje dem. Har I egentlig produktion, står fordelingen mellem kontor og fabrik i sikkerhedsledelse i produktionsvirksomheden.
Hvorfor det er et ledelsesspørgsmål
Anlæggene ligger ofte mellem stolene. De er købt af driften eller bygningsafdelingen, passes af et servicefirma og er sat på internettet, for at montøren kan se alarmerne hjemmefra. IT-leverandøren har aldrig hørt om dem, og det er ikke leverandørens fejl, for ingen har bedt den om at have dem med.
Standard-passwords og usikre fjernadgange er ifølge SAMSIK de mest udbredte huller i OT-systemer, fordi de let kan findes på internettet. I værste fald kan et angreb påvirke driften, skriver styrelsen. For et kølelager betyder det varer, der skal kasseres. For en udlejningsejendom kan det være varme eller vand, der svigter.
Er I omfattet af NIS2-loven, dækker § 6, stk. 1, de net- og informationssystemer, I bruger til jeres operationer, og SAMSIKs vejledning regner OT-systemer med, når den forklarer, hvad en hændelse er. Et anlæg, som driften afhænger af, hører derfor med. Er I ikke omfattet, er risikoen den samme, og kunder eller forsikring kan spørge til den.
Gå en runde i bygningen
Listen laves bedst til fods. Tag driftsansvarlige eller pedellen med, og kig efter det, der har en skærm, en app, en boks med antenne eller et abonnement:
- køl og frys, varme, ventilation og pumper,
- bygningsstyring, adgangskontrol, porte og overvågningskameraer,
- solceller, ladestandere og fjernaflæste målere,
- maskiner, vægte og andet udstyr, som leverandøren kan logge på.
Spørg også økonomi. Abonnementer på mobildata og servicekontrakter viser ofte forbindelser, ingen husker. Lejer I lokalerne, så skriv, hvad der er jeres, og hvad der er udlejerens, og spørg udlejeren, hvem der passer resten. Listen hører hjemme i forvaltning af aktiver, sammen med alt det andet, I skal holde styr på. SAMSIK anbefaler netop et overblik over de mest kritiske systemer og hvem der har adgang til dem.
Tre spørgsmål for hvert anlæg
Skriv svarene i en enkelt tabel:
- Hvem ejer anlægget? En navngiven person i virksomheden, som kender konsekvensen af et stop og kan beslutte noget. Det er typisk driftsansvarlige eller den, der ejer processen.
- Hvem kan komme ind? Hvilke firmaer og personer har adgang, hvorfra, og står kontoen på en navngiven person? Lukkes kontoen, når montøren skifter job?
- Hvem ringer vi til? Telefon til servicefirmaet uden for åbningstid, og hvem hos jer der må beslutte at koble anlægget fra.
Kan I ikke besvare spørgsmål et, er det den første beslutning, ledelsen skal træffe. Anlæggene skal vurderes på samme skala som de andre risici, se risikovurdering for ledelsen.
Fjernadgangen
De fleste af anbefalingerne i SAMSIKs guide “Beskyttelse af OT” kan ledelsen stille som spørgsmål, uden selv at kende teknikken:
- Er standard-passwordet skiftet? Guiden anbefaler mindst 15 tegn, og at passwords ikke genbruges.
- Går adgangen gennem en sikker VPN? Det er en sikret forbindelse mellem afsender og modtager.
- Kræves der flerfaktorlogin? Password alene er for lidt til kritiske systemer.
- Bliver adgangen logget? Loggen viser mislykkede forsøg og logins på mærkelige tidspunkter, hvis nogen læser den.
- Er OT-netværket adskilt fra resten? Så bliver det sværere at komme fra kontoret til anlægget.
Opdateringer er sværere. Guiden siger, at alle systemer skal holdes opdateret, og at det for driftens skyld kan være en god idé at teste ændringer og have en plan for at rulle tilbage. Kan et anlæg ikke opdateres, skal det frem som en risiko med en beslutning, se undtagelser fra sikkerhedsreglerne. Pas også på med at scanne anlæggene uden aftale. SAMSIKs vejledning til NIS2-foranstaltningerne advarer om, at aktive scanninger i OT-miljøer kan give forstyrrelser eller nedetid.
Servicefirmaet er en leverandør med adgang
Installatøren, køleteknikeren og leverandøren af bygningsstyring hører med i leverandøroverblikket, på linje med IT-leverandøren. Kontrakten er ofte en serviceaftale, der handler om reservedele og responstid, og som tier om sikkerhed. Bed om et par linjer i aftalen om, hvordan de logger på, hvem der kan, og hvornår I får besked om en hændelse eller en ændring. Kig også efter, hvem der betaler og ejer en eventuel app eller portal. Har I flere leverandører uden samlet overblik, kan leverandøroversigten på én side være stedet at begynde.
Når anlægget står stille
SAMSIK anbefaler, at alle ved, hvad de skal gøre ved et angreb, fx hvornår og hvordan servere og tjenester kobles fra internettet. For et teknisk anlæg betyder det i praksis tre svar: Kan det køre manuelt? Hvor længe kan I undvære det, før varer, ejendom eller mennesker tager skade? Og hvem må beslutte at afbryde forbindelsen? Svarene hører hjemme i ledelsens del af beredskabsplanen. Baggrunden i det aktuelle trusselsbillede står i høj trussel fra destruktive angreb.
Et tænkt eksempel: En købmandskæde med otte butikker opdager, at køleteknikeren har én fælles konto til alle anlæg, og at koden er den samme som ved installationen. Direktøren udpeger butikschefen i hver butik som ejer, får koden skiftet og lader teknikeren bekræfte, hvordan han logger på. Butikkerne får en kort instruks om, hvad de gør med varerne, hvis køleanlægget fejler.
Det skal I lade være med
- At regne med, at IT-leverandøren har anlæggene på sin liste. Spørg, og få listen.
- At afbryde en forbindelse i blinde. Aftal på forhånd med servicefirmaet, hvad der sker, for nogle alarmer går samme vej.
- At lade montørens konto leve videre. Adgange skal have en ejer og en slutdato.
- At bestille scanninger af anlæggene uden aftale. Tal med anlæggets ejer og leverandør først.
Det skal I kræve af den eksterne
- ☐ En liste over tekniske anlæg med ejer, leverandør og fjernadgang.
- ☐ Spørgsmål til servicefirmaerne, formuleret så de kan besvares skriftligt.
- ☐ Anlæggene med i risikovurderingen og i rapporten til ledelsen.
- ☐ Tekst til serviceaftalerne om adgang og besked ved hændelser.
- ☐ Anbefalinger uden økonomisk interesse i valget af løsning.
Kilder
- SAMSIK: Beskyt jeres tekniske systemer mod cyberangreb, 4. november 2026.
- SAMSIK: Beskyttelse af OT, 30. juni 2026: anbefalinger om passwords, fjernadgang, overblik, adskillelse, opdatering, logning og beredskab.
- SAMSIK: Vejledning til implementering af cybersikkerhedsforanstaltninger: OT-systemer og aktive scanninger.
- NIS2-loven, lov nr. 434 af 6. maj 2025: § 6, stk. 1.
Senest gennemgået: november 2026.
Næste skridt
Læs også: Fysisk sikkerhed · Driftskontinuitet og krisestyring
→ Kontakt · Tlf. 70 13 63 23 · CISO as a Service hos Nielco IT